Почему тема онлайн‑мошенничества уже не «про кого‑то другого»
Онлайн-банкинг за пару лет превратился из «удобной опции» в обязательный инструмент. Но вместе с этим выросло и количество атак.
По данным Банка России, только за 2023 год злоумышленники вывели со счетов граждан более 15 млрд рублей через дистанционные каналы. И это только зафиксированные случаи.
Многие до последнего уверены: «Я-то точно не поведусь». На практике чаще всего попадают именно грамотные, занятые люди, которые один раз отвлеклись, поторопились или переоценили свою «цифровую грамотность».
Разберёмся, как распознавать и предотвращать мошенничество в онлайн-банкинге, какие ошибки чаще всего допускают новички и что реально работает в защите.
—
Основные сценарии мошенничества: как это выглядит в жизни
1. Социнженерия: когда вас «ломают» не по коду, а по эмоциям
Самый массовый сценарий — вам звонят или пишут «из банка», «из безопасности», «из полиции», «из суда».
Цель — напугать, загнать в цейтнот и заставить сделать всё самому: назвать коды, перевести деньги, установить «программу безопасности».
Реальный пример
Марина, 32 года, менеджер. Вечером звонок:
> — Сбербанк безопасности, у вас попытка списания 48 700 ₽ на игровую платформу. Это вы?
> — Нет, конечно!
> — Тогда фиксируем мошенничество. Сейчас я вам пришлю код для блокировки операции. Ни в коем случае никому его не сообщайте, даже если вам позвонят «якобы из банка». Диктуйте только мне.
Марина получает SMS с кодом, в тексте прямо написано: «Никому не сообщайте, даже сотруднику банка».
Но контекст разговора уже построен: её «предупредили», она в стрессе и зачитывает код. На самом деле этим кодом подтверждается вход злоумышленника в её интернет-банк с нового устройства.
Ключевой маркер: настоящий банк никогда не просит назвать одноразовые коды, полный номер карты с CVC/CVV, логин/пароль от интернет-банка или ПИН-код. Ни по телефону, ни по мессенджеру.
—
2. Фишинг: поддельные сайты и приложения, которые выглядят «как настоящие»
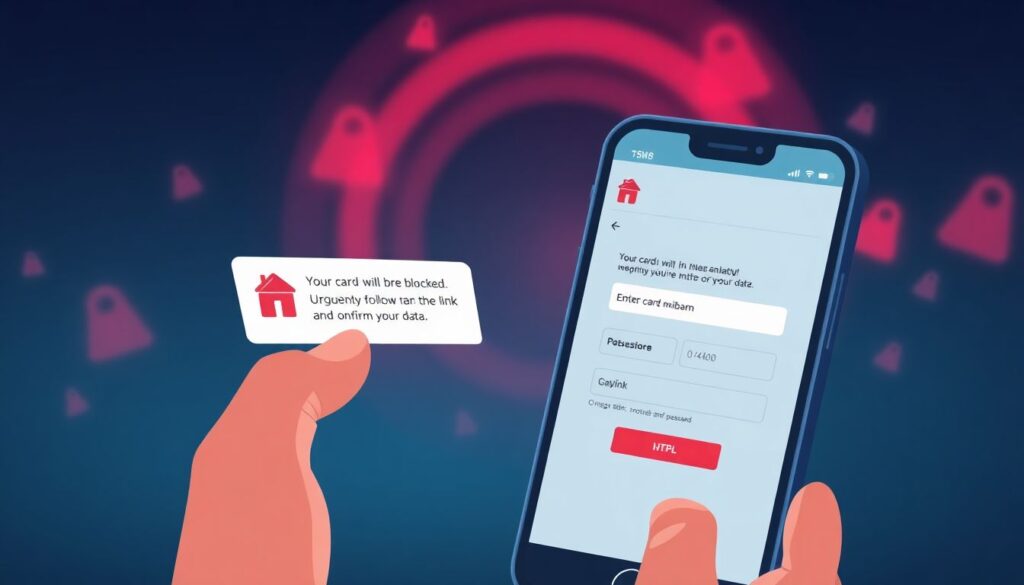
Фишинг — это когда вас уводят на поддельный сайт или в фейковое приложение и вы сами добровольно вводите туда свои данные.
Типичный сценарий:
1. Вам приходит SMS или сообщение в мессенджер: «Ваша карта будет заблокирована. Срочно перейдите по ссылке и подтвердите данные».
2. Ссылка ведёт на сайт, максимально похожий на сайт банка: логотип, цвета, дизайн — всё похоже.
3. Вы вводите логин, пароль, коды из SMS — и фактически отдаёте мошенникам доступ.
Что важно понимать:
Крупные банки давно внедряют надежную защиту интернет банковских операций от мошенников на своей стороне, но если вы сами отдаёте доступы на поддельной странице, банк это увидит уже постфактум — когда начнутся подозрительные списания.
—
3. Вредоносные приложения и «удалённый доступ»
Отдельная история — программы удалённого доступа и «лже-сервисы» на смартфоне или компьютере:
— «Установите приложение, мы поможем вам вернуть украденные деньги»
— «Поставьте программу техподдержки, мы решим проблему с переводом»
— «Это приложение банка с дополнительной защитой»
После установки злоумышленник видит ваш экран, может перехватывать одноразовые пароли, управлять приложением интернет-банка так, будто он сидит с вашего устройства.
Характерный признак:
Если человек на линии говорит: «Сейчас придёт несколько SMS, вы их не читайте, просто продиктуйте коды, это технические сообщения» — это 100% мошенник.
—
Частые ошибки новичков в онлайн-банкинге
Ошибка 1. Полное доверие голосу «из банка»
Новички часто считают, что если человек знает их ФИО, последние цифры карты или сумму недавнего платежа — он точно из банка.
Но утечки баз происходят у магазинов, клиник, сервисов доставки. Этой информации достаточно, чтобы разговор звучал «правдоподобно».
Как не попасться
1. Вешаем трубку.
2. Сами звоним в банк по номеру с официального сайта или с карты.
3. Переспрашиваем: действительно ли есть подозрительные операции.
Если вам не дают «положить трубку и перезвонить», давят фразами «времени нет, деньги уже списываются» — перед вами мошенник.
—
Ошибка 2. Переход по ссылкам из SMS и мессенджеров
«Ну ссылка же с названием банка, да и браузер не ругается» — так люди попадают на фишинговые страницы.
Как обезопасить интернет банк от мошенников в этой части:
— Всегда входите в интернет-банк только через:
— официальный сайт, набранный вручную (без сохранённых «левых» ссылок),
— официальное мобильное приложение из App Store, Google Play, RuStore.
— Не переходите по ссылкам «для подтверждения операции», «разблокировки счёта» и т.п.
Один лишний клик по SMS‑ссылке — и вы уже не на сайте банка, а на хорошо сделанном клоне.
—
Ошибка 3. Один пароль «на всё» и простые комбинации
Новички часто используют одинаковые логины и пароли для почты, соцсетей, интернет-банка.
Когда «сливают» базу какого‑нибудь форума или интернет‑магазина, злоумышленники автоматически перебирают эти связки на сайтах банков.
Технический блок: как выглядит атака на пароли
— Злоумышленник покупает в даркнете базу логин/пароль (место утечки условно: «онлайн-магазин одежды»).
— Прогоняет её через специализированный софт по популярным банковским сайтам и почтовым сервисам.
— Если совпало — дальше идёт сброс пароля, смена контактов, вход в интернет-банк.
Использование уникального и сложного пароля для банковских сервисов критично. Это не «рекомендация для галочки», а реальный барьер от массовых автоматических атак.
—
Ошибка 4. Игнорирование настроек безопасности в приложении
Многие даже не открывают раздел «Безопасность» в приложении банка — хотя именно там прячутся важнейшие функции.
Типичные пропущенные возможности:
1. Ограничение дневных лимитов на переводы.
2. Блокировка переводов на новые счета/карты без дополнительного подтверждения.
3. Уведомления обо всех операциях, включая отклонённые.
4. Авторизация только по биометрии (Face ID, Touch ID).
Эти простые настройки превращают попытку хищения в «квест» для мошенника.
Защита онлайн банкинга от мошенничества услуги банка уже давно включают такие механизмы, но клиенту нужно хотя бы один раз дойти до настроек и их включить.
—
Ошибка 5. Передача телефона «на минутку»
Классическая ситуация:
«Дайте телефон, покажу, как всё сделать»,
«Сейчас сам оформлю возврат, вы не разберётесь»,
«Дайте смартфон, я установлю нужное приложение».
За пару минут злоумышленник:
— устанавливает приложение удалённого доступа;
— меняет контактный номер в настройках банка;
— настраивает переадресацию SMS.
А вы потом удивляетесь, как деньги списались «без всяких СМС».
—
Как распознать мошенников в интернет-банке: советы банка и практиков
Ключевые «красные флажки»
Обратите внимание на набор признаков. Один — уже повод насторожиться, два-три — почти наверняка перед вами злоумышленник.
1. Вас торопят: «решать нужно прямо сейчас», «либо деньги пропадут».
2. Просят установить стороннее приложение «для защиты».
3. Требуют продиктовать коды из SMS/пушей или одноразовые пароли.
4. Говорят: «Сейчас банк пришлёт вам уведомление, не читайте его, просто скажите код».
5. Просят оформить «кредит для спасения вкладов» и перевести деньги «на безопасный счёт».
Ни один банк не будет:
— просить оформить кредит ради «сохранения средств»;
— говорить «переведите деньги сами на специальный защищённый счёт»;
— запрашивать полный CVC/CVV-код с карты по телефону или в чате.
—
Как выглядит честная коммуникация банка
Для ориентиров:
— Банк может позвонить с автоматическим информированием (робот), но не будет в таком звонке спрашивать коды или пароли.
— О спорных операциях обычно сообщают пуш-уведомлением в приложении и SMS, а уже внутри приложения предлагают подтвердить или отклонить.
— Официальные сотрудники всегда спокойно относятся к фразе: «Я перезвоню по номеру на обратной стороне карты».
Если же вы почувствовали давление, угрозы, попытку «сломать» ваше решение — смело завершайте разговор.
—
Практическая защита: что можно сделать уже сегодня
Чтобы тема «мошенничество в онлайн банкинге как защитить счет» перестала быть абстрактной, полезно разобрать конкретный алгоритм действий.
1. Настроить базовую кибер-гигиену
1. Уникальный сложный пароль для интернет-банка.
Не менее 12 символов, с буквами в разном регистре, цифрами и спецсимволами.
Хранить в менеджере паролей, а не в заметках или мессенджерах.
2. Двухфакторная аутентификация (2FA).
Подтверждение входа по SMS/пушу обязательно. Если банк предлагает генератор одноразовых кодов — рассмотрите его как более защищённый вариант.
3. Обновлённая операционная система и приложения.
Многие обновления закрывают уязвимости безопасности, а не просто «меняют дизайн».
—
2. Включить и проверить уведомления по всем операциям
Не только по списаниям, но и:
— по входу в интернет-банк с нового устройства;
— по смене контактных данных (телефон, e‑mail);
— по увеличению лимитов операций.
Если что-то меняется без вашего ведома — это первый сигнал к немедленному обращению в банк и блокировке.
—
3. Ограничить лимиты и «опасные» операции
Вы можете заранее сузить поле для манёвра мошенников:
1. Настроить низкие дневные лимиты на переводы с карты на карту и на счета физических лиц.
2. Включить необходимость дополнительного подтверждения для:
— переводов на новые реквизиты,
— операций свыше определённой суммы.
3. Отключить международные операции, если они вам не нужны.
Да, иногда это чуть менее удобно. Зато даже при частичном компромете доступа ущерб будет ограничен.
—
4. Разделить «деньги на жизнь» и «деньги на хранение»
Хорошая практическая стратегия:
— Держать небольшую сумму на «расходной» карте для ежедневных покупок и онлайн-платежей.
— Основные накопления хранить на отдельном счёте или карте, с которой вы никогда не платите в интернете и не светите её реквизиты.
Так даже при компрометации одной карты вы не потеряете всё.
—
5. Регулярно просматривать историю операций
Даже если кажется, что всё под контролем, заведите привычку:
1. Раз в неделю просматривать список операций.
2. Проверять мелкие суммы — мошенники часто «тестируют» карту небольшим списанием (5–50 ₽), прежде чем ударить по-крупному.
3. Сразу звонить в банк при любой непонятной операции, даже на 10 рублей.
—
Технический блок: как банки реально защищают онлайн-банкинг
Важно понимать, что защита — это не только ваши действия. Банки выстраивают многослойные системы безопасности:
1. Поведенческая аналитика
— Система запоминает «нормальное» поведение клиента: типичные суммы, частоту переводов, географию входов.
— Резкое отклонение (крупный перевод ночью в другую страну, вход из необычного региона, серия нехарактерных платежей) помечается как риск.
— Подозрительные операции:
— блокируются,
— запрашивают дополнительное подтверждение,
— отправляются на ручную проверку.
2. Антифрод-платформы
— Анализируют тысячи параметров транзакций в реальном времени.
— Сопоставляют устройство, IP-адрес, тип браузера, скорость ввода, шаблоны действий.
— Используют машинное обучение для распознавания новых схем.
3. Шифрование и токенизация
— Передача данных между приложением и сервером защищается протоколами вроде TLS 1.2+.
— Платёжные данные карт могут токенизироваться — подменяться специальными «жетонами», так что даже при перехвате их нельзя использовать напрямую.
При этом как распознать мошенников в интернет банке советы банка часто сводятся к простому: даже самая продвинутая антифрод-система бессильна, если пользователь добровольно передаёт коды и пароли человеку на другом конце провода.
—
Что делать, если уже что-то пошло не так
1. Немедленно заблокировать карты и доступ в интернет-банк.
Через горячую линию, мобильное приложение или банкомат.
2. Сообщить в банк о мошеннической операции.
Чем быстрее — тем выше шанс успеть остановить перевод или вернуть часть суммы.
3. Подать заявление в полицию.
Даже если кажется, что «никто искать не будет», факт обращения важен для расследования и возможной компенсации.
4. Поменять пароли во всех сервисах, где была хоть какая-то связка с вашим телефоном/почтой.
—
Мини-чек-лист: 5 правил, которые реально снижают риск
1. Никогда не сообщайте коды и пароли из SMS, пушей и приложений кому бы то ни было.
2. Всегда перезванивайте в банк сами по официальному номеру, если вам сообщили о «подозрительных операциях».
3. Не переходите по ссылкам на «сайт банка» из SMS и мессенджеров, входите только через официальное приложение или вручную набранный адрес.
4. Настройте лимиты, уведомления и дополнительные подтверждения операций в приложении банка.
5. Не ставьте приложения «по телефону от незнакомцев» и никому не давайте доступ к своему экрану/устройству удалённо.
—
Итоги: защита — это не паранойя, а новая норма
Онлайн-банкинг удобен и безопасен при двух условиях:
1. Банк выстраивает технологическую защиту и антифрод-системы.
2. Клиент осознаёт риски и следует базовым правилам цифровой гигиены.
Если относиться к своему смартфону и интернет-банку так же внимательно, как к наличным в кошельке, количество уязвимостей резко сокращается.
В этом смысле вопрос «как обезопасить интернет банк от мошенников» решается не одним волшебным сервисом, а совокупностью здравого смысла, внимательности и тех инструментов, которые уже есть у вашего банка — их просто нужно включить и правильно использовать.